среда, 23 августа 2017 г.

Создается Федеральный ситуационный центр электронного правительства


Постановлением Правительства Российской Федерации от 14 июля 2017 года № 839 утверждено «Положение о федеральной государственной информационной системе «Федеральный ситуационный центр электронного правительства»», государственным заказчиком и оператором системы является Министерство связи и массовых коммуникаций РФ (Минкомсвязи).

Пользователями Ситуационного центра являются уполномоченные представители операторов (заказчиков) и собственников информационных систем, использующих инфраструктуру взаимодействия (п.2).

Ситуационный центр является основным источником информации о функционировании инфраструктуры взаимодействия и об осуществлении электронного взаимодействия информационных систем ею использующих, а также о событиях (запросах, инцидентах, сообщениях), созданных участниками взаимодействия (п.5).

Ситуационный центр обеспечивает (п.6):
  • Мониторинг функционирования инфраструктуры взаимодействия и электронного взаимодействия информационных систем, соблюдения процедур, предусмотренных техническими требованиями к взаимодействию ИС в единой системе межведомственного электронного взаимодействия, а также соглашениями;

  • Предоставление информационно-методической поддержки участникам взаимодействия;

  • Мониторинг работоспособности электронных сервисов инфраструктуры взаимодействия и информационных систем, в том числе в единой системе межведомственного электронного взаимодействия;

  • Автоматизированную проверку работоспособности основных функций инфраструктуры взаимодействия;

  • Обработку и возможность проведения анализа информации о событиях, возникающих при электронном взаимодействии;

  • Прием, обработку, хранение информации, полученной от инфраструктуры взаимодействия и информационных систем о параметрах и процессах указанных систем, осуществляемых при электронном взаимодействии;

  • Формирование и публикацию аналитических отчетов;

  • Демонстрацию функциональных возможностей новых версий инфраструктуры взаимодействия, в том числе при осуществлении электронного взаимодействия с информационными системами;

  • Комплексное тестирование и отладку аппаратных и программных решений и методов трансформации инфраструктуры взаимодействия, в том числе при осуществлении электронного взаимодействия с информационными системами;

  • Взаимодействие инфраструктуры взаимодействия, а также информационных систем с тестовыми (интеграционными) средами инфраструктуры взаимодействия;

  • Проведение приемочных и предварительных испытаний результатов создания и развития инфраструктуры взаимодействия, в том числе при осуществлении электронного взаимодействия с информационными системами.
Мой комментарий: Создается очередная федеральная государственная информационная система, что, наверное, вполне ожидаемо: усложнение используемых в системе государственного управления информационных систем требует создания механизмов управления и контроля над ними с целью обеспечить их бесперебойное функционирование.

Источник: Консультант Плюс
http://www.consultant.ru/cons/cgi/online.cgi?req=doc;base=LAW;n=220405

вторник, 22 августа 2017 г.

Архивы против вирусов-вымогателей (также известных как шифровальщики или криптолокеры), часть 2


(Окончание, начало см. http://rusrim.blogspot.ru/2017/08/1.html )

RAID-массив

Зеркалирование диска также известно как RAID 1. RAID N где N> 1 - это способ защиты данных от сбоев диска с использованием коэффициента репликации менее двух. Блоки дисков организованы в виде полос из S блоков. Каждая полоса содержит D блоков данных и P блоков четности, где D + P = S. Данные могут быть восстановлены из любых D блоков, поэтому RAID-массив может выдержать P ошибок без потери данных. Например, если D = 4 и P = 1, данные будут защищены на случай утраты одного из дисков при коэффициенте репликации 1,25.

Сам по себе RAID-массив не обеспечивает защиту от деградации битов (bit-rot). Некоторые RAID-системы поддерживают возможность «отчистки» данных (data scrubbing). Если эта опция включена, то в RAID-системе используется фоновая задача для выявления отдельных плохих блоков и их исправления - до того, как они будут обнаружены в результате операции чтения пользователем. Отчистка данных может предотвратить некоторые формы деградации битов, как правило, за счет некоторого снижения производительности. Насколько известно, эта возможность редко используется на практике.

Поскольку, однако, контент по-прежнему виден в одной файловой системе, любая компрометация системы, например, из-за заражения вирусом-вымогателем, создает риск полной утраты данных. Ввиду того, что емкость дисков увеличилась, однако скорость передачи данных с диска и количество операций записи до выхода из строя (unrecoverable bit error rate, UBER) не увеличились пропорционально, - время, необходимое оператору после того, как он заметил сбой диска, на заполнение заменяющего диска, и объёмы передаваемых данных означают, что RAID с одинарным контролем четности (S-D = P = 1) уже не является жизнеспособным.

Использование «кодов избыточности» (Erasure Coding)

RAID - это тоже форма «erasure coding», однако более продвинутые системы (такие, как IBM Cleversafe) используют коды избыточности для размещения контента на множестве систем в сети, а не на нескольких дисках в системе. Данный подход может значительно снизить корреляцию между сбоями носителей информации. Поскольку программные приложения видят хранилище такого рода как файловую систему, оно не защищает от вирусов-вымогателей и иных видов компрометации прикладной системы.

Два независимых экземпляра

Почему ни один из вышеперечисленных подходов не защищает от криптовымогательства? Причина в том, что ни один из них не обеспечивает независимых реплик данных. В каждой системе имеется единая точка, из которой вирус может зашифровать все копии.

Предположим, что в архиве поддерживаются две независимые копии - независимые в том смысле, что они географически-удалены друг от друга и являются отдельными в сетевом плане и в плане администрирования. Никто не имеет прав доступа к обеим копиям. Хотя оба экземпляра, возможно, первоначально были сформированы из одного источника, нет такого места, из которого впоследствии можно писать или выполнять удаление на обеих копиях. Теперь вирусу-вымогателю нужно заразить обе копии почти одновременно, до того, как операторы заметят неладное и отключат второй экземпляр от сети.

Три независимых экземпляра

Сами по себе две независимые копии не защищают от более «тонких» видов порчи, чем шифрование всего и вся. Часто предполагается, что хранение хешей вместе с данными позволит выявить и устранить повреждения, но это не так. Как я писал в посте «Алгоритм хеширования SHA-1 мёртв» (SHA-1 is Dead,  http://blog.dshr.org/2017/03/sha1-is-dead.html ):
«Есть два возможных результата перевычисления хеша контента и его сравнения с сохраненным хешем:
  • Два хеша совпадают, и в этом случае:

    • Хеш и контент не изменились, или

    • Злоумышленник изменил как контент, так и хеш, или

    • Злоумышленник заменил контент на коллизию (другой электронный объект, имеющий тот же хеш – Н.Х.), оставив хеш без изменений.

  • Два хеша различаются, и в этом случае:

    • Контент изменилось, а хеш – нет, или

    • Хеш изменился, а контент - нет, или

    • Изменились и контент, и хеш.
Сохраненные хеши записаны битами такого же качества, что и контент, целостность которого они должны защищать. Биты хешей подвержены тем же угрозам, что и биты контента.»
Если, например, злоумышленник изменит как данные, так и хеш на одной из двух реплик, то у архива будут две разные версии, каждая из которых удовлетворяет хеш-проверке. Какая из них правильная? С тремя независимыми копиями на этот вопрос можно дать ответ путем голосования, в котором реплики будут голосовать за правильный вариант.

В качестве альтернативы методы, основанные на группировке хешей в древовидные структуры (дерево Меркла - Merkle Trees), могут быть использованы для определения того, какой хеш был изменен. Они взаимосвязаны, но гораздо дешевле, чем технологии «блокчейн», применяемые для той же цели. Проблема в том, что дерево Меркла становится критически-важным ресурсом, который в свою очередь необходимо сохранять с помощью нескольких независимых копий (и в результате необходимые обновления становятся хитрым делом). Если вирус-вымогатель сможет зашифровать его, то система не сможет гарантировать целостность контента.

Четыре независимых экземпляра

Если одна из трех независимых копий недоступна, то процесс голосования не работает. Четыре независимых копии - это минимальное количество, позволяющее системе  выдержать отказ одной из копии.

Множество независимых копий

Как и в случае с дисками, оказалось, что сбои вроде бы независимых копий коррелируют друг с другом. Также выяснилось, что архивы, которые не могут себе позволить многочисленный персонал, часто с большим запаздыванием замечают и медленно реагируют на проблемы, что удлиняет периоды неработоспособности копий. Оба фактора делают более вероятным недоступность более чем одной копии в момент, когда они будут нужны для выявления и восстановления повреждений.

Резервное копирование на магнитные ленты

Традиционным способом резервного копирования данных было циклическое копирование на магнитные ленты. Если всё чрезмерно упростить, допустим, что цикл был недельным. Каждый день записывались бы резервные копии данных, затирая ранее записанную информацию, на ленту того же дня с предыдущей недели. Коэффициент репликации 7 был возможен лишь потому, что лента была очень дешевой по сравнению с диском. При использовании этого традиционного подхода, вирусу-вымогателю нужно было бы вести себя намного умнее. Ему нужно было бы перехватывать резервные копии и шифровать их во время их изготовления, одновременно откладывая шифрование самого диска до завершения полного цикла резервного копирования.

На практике все может быть куда сложнее. Запись на ленту происходит медленно, а лента не так уж сильно дешевле диска, поэтому используются сложные циклы, в которых чередуется создание полных и инкрементных резервных копий. Базовое программное обеспечение для криптовымогательства вряд ли будет в курсе таких деталей, поэтому ему не удастся уничтожить все резервные копии. Восстановление, однако, очень медленный и подверженный ошибкам процесс, который вряд ли восстановит все данные.

Резервное копирование на носители однократной записи

Прекрасным способом защиты от криптовымогательства и многих других угроз (таких как «корональный выброс массы», coronal mass ejections, см.  http://blog.dshr.org/2014/07/coronal-mass-ejections.html ) - это резервирование данных на оптических носителях однократной записи. Кестутис Патеюнас (Kestutis Patiejunas) сделал такую систему для Facebook, и она введена в промышленную эксплуатацию. Однако мало у каких архивов (если такие вообще есть) масштаб деятельности достаточен для того, чтобы такого рода системы были экономически эффективными.

Как всё это связано с LOCKSS?

Ничто из сказанного выше не является специфическим для технологии LOCKSS; все это относится к любой технологии, используемой архивом. Система LOCKSS была разработана для того, чтобы справляться с широким спектром угроз. Первоначально она  была описана в публикации 2005 года ( http://dx.doi.org/10.1045/november2005-rosenthal ), и более детально проработана для аудита 2014 года на соответствие требованияTRAC архива CLOCKSS Archive ( https://documents.clockss.org/index.php?title=CLOCKSS:_Threats_and_Mitigations ).

Мой комментарий: Руководство «Аудит и сертификация доверенных хранилищ: Критерии и контрольный список» (Trustworthy Repositories Audit and Certification: Criteria and Checklist, TRAC) было разработано американским Центром научно-исследовательских библиотек (Center for Research Libraries, CRL) в 2007 году, см. http://www.crl.edu/sites/default/files/attachments/pages/trac_0.pdf  , с участием и при финансовой поддержке Национальных Архивов США (NARA).

Хотя в этих моделях угроз отдельно не упоминается криптовымогательство, которое три года тому назад не считалось особенно большой угрозой, они включают внешнюю атаку, внутреннюю атаку и ошибку оператора. Все три угрозы имеют схожие характеристики с криптовымогательством.

Таким образом, протокол опроса и восстановления системы LOCKSS (LOCKSS Polling and Repair Protocol) - инструмент, с помощью которого равноправные участники сети LOCKSS обнаруживают и восстанавливают повреждения, такие, как шифрование вирусом-вымогателем, - было разработано для работы при наличии не менее 4 копий. Нереалистично ожидать, что все копии всегда будут доступны при необходимости; так что, как и при использовании любой другой технологии обеспечения сохранности, 4 - это минимум для безопасности.

Наш опыт эксплуатации одноранговых (peer-to-peer) сетей обеспечения сохранности различного размера в рамках программы LOCKSS позволил нам уверенно доверять способности этих сетей, при реалистичном уровне внимания оператора, обнаруживать повреждения и своевременного восстанавливать контент, при условии наличия 7 или более участников. По мере снижения числа участников необходимо повышать уровень внимания оператора, поэтому существует определенный компромисс между расходами на оборудование и на оплату труда сотрудников.

Дэвид Розенталь (David Rosenthal)

Источник: DSHR's Blog
http://blog.dshr.org/2017/07/archive-vs-ransomware.html

Увеличен штраф за неправомерный отказ в предоставлении информации


Федеральный закон от 1 июля 2017 года № 146-ФЗ «О внесении изменения в статью 5.39 Кодекса Российской Федерации об административных правонарушениях» с 12 июля 2017 года увеличил размер штрафов, которые могут налагаться на должностных лиц за:
  • Неправомерный отказ в предоставлении гражданину, в том числе адвокату в связи с поступившим от него адвокатским запросом, и (или) организации информации, предоставление которой предусмотрено федеральными законами;

  • Несвоевременное предоставление информации;

  • Предоставление заведомо недостоверной информации.
На виновных может быть наложен административный штраф в размере от пяти до десяти тысяч рублей (ранее размер штрафа составлял от одной до трех тысяч рублей).

Мой комментарий: Данный законопроект был внесен в Государственную Думу еще в июне 2014 года и принят в первом чтении в феврале 2015 года. В пояснительно записке в законопроекту отмечалось:
Статьёй 5.39 Кодекса Российской Федерации об административных правонарушениях (далее - Кодекс) установлена ответственность должностных лиц за необоснованный отказ в предоставлении информации гражданину, а статьёй 5.59 Кодекса ответственность за нарушения порядка рассмотрения обращений граждан.

Оба правонарушения предусматривают наказание за  нарушение прав граждан. И в том и в другом случае, речь идет о праве граждан на получение информации от официального лица, но в одном случае это нарушение порядка предоставления информации (ст.5.59 КоАП РФ), а в другом необоснованный отказ в предоставлении информации (ст.5.39 КоАП РФ).  Данные правонарушения имеют одинаковую степень опасности для общества, однако, за нарушение порядка предоставления информации, установлена ответственность  от пяти до десяти тысяч рублей, а за необоснованный отказ в предоставлении информации - от одной до трех тысяч рублей.

Данным законопроектом предлагается установить единую меру ответственности за данные правонарушения в размере от пяти до десяти тысяч рублей.
Источник: Консультант Плюс / сайт Государственной Думы
http://www.consultant.ru/cons/cgi/online.cgi?req=doc;base=LAW;n=219008
http://sozd.parlament.gov.ru/download/E14BE5D8-EC03-4C7A-907B-91F95FB25F76

понедельник, 21 августа 2017 г.

Архивы против вирусов-вымогателей (также известных как шифровальщики или криптолокеры), часть 1


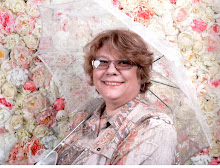
Заметка сотрудника Библиотеки Стенфордского университета д-ра Дэвида Розенталя (David Rosenthal – на фото, см. также https://www.lockss.org/contact-us/dshr/ ) была опубликована на его блоге (DSHR's Blog) 6 июля 2017 года. Розенталь был одним из инициаторов проекта LOCKSS (от Lots of Copies Keep Stuff Safe - «Множество копий гарантирует сохранность»), осуществляемого Стенфордским университетом с целью создания системы с открытым кодом, позволяющей библиотекам собирать, сохранять и предоставлять читателям доступ к материалам, опубликованным в Интернете.

Архивы постоянно спрашивают: «Каким минимальным количеством экземпляров / копий мы можем обойтись?». Об этом я писал в блоге в 2016, 2011 и 2010 годах, сделав следующие выводы:
  • Количество необходимых копий имеет смысл обсуждать только в контексте конкретной модели угроз;

  • Серьёзные угрозы не поддаются количественному моделированию;

  • Защита от серьёзных угроз требует гораздо большего количества копий, чем защита от простых угроз, с тем, чтобы обеспечить «анонимность в толпе».
Я также уже писал ранее о чрезвычайно доходном бизнесе, связанном с использованием вирусов-вымогателей. Недавние события, такие как атаки вирусов WannaCrypt, NotPetya, а также сведения о способности американского Агентства национальной безопасности (АНБ – NSA) заражать компьютеры, не подключенные напрямую к интернету, должны любого убедить в том, что кибервымогательство представляет собой угрозу для архивов. Ниже я буду говорить о том, как следует проектировать архивы, чтобы они могли противостоять этой серьёзной угрозе.

Базовые сведения

Перед тем, как рассмотреть спектр средств защиты, которыми может воспользоваться архив, приведу некоторые базовые сведения об угрозе со стороны вирусов-вымогателей.

Что такое вирусы-вымогатели (ransomware)?

Ransomware - это класс вредоносных программ, которые, заразив систему, обычно ведут себя следующим образом:
  • Вирус ищет в сети другие системы, на которые он может распространяться, либо из-за наличия у них уязвимостей, которые вирус умеет использовать, либо вследствие того, что необходимые для доступа к этим системам данные есть в зараженной системе;

  • Вирус шифрует уникальным ключом все данные, к которым зараженная система имеет доступ на запись, и сообщает ключ и идентификатор системы в штаб-квартиру кибервымогателей;

  • Вирус информирует пользователя о том, что его данные были зашифрованы, и что ключ для расшифровки можно получить, заплатив выкуп - обычно через Биткойн.
Некоторые кибервымогатели (примером является Cerber) имеют безупречную репутацию обслуживания «клиентов», и если Вы заплатили выкуп, то с очень большой вероятностью получите ключ, который позволит восстановить данные. Другие действуют менее профессионально, и из-за ошибок в коде, некомпетентности или стремления обогатиться как можно скорее, могут принять платеж, но не захотеть или оказаться не в силах обеспечить расшифровку. Безусловно, уплата выкупа лишь поощряет бизнес криптовымогательства, который уже стоит, по некоторым оценкам, порядка 75 миллиардов долларов в год.

С точки зрения архива, криптовымогательство представляет собой угрозу, аналогичную другим формам внешних или внутренних атак, таких как действия недовольного системного администратора или катастрофическая ошибка оператора. Последствием заражения может быть полная потеря всех хранимых данных. Я использую вирусы-вымогатели в качестве примера угроз просто потому, что этот пример является актуальным и не вызывает сомнений.

Как распространются вирусы-вымогатели?

Меня спрашивают: «У архивов не так много денег, так зачем криптовымогателям на них нападать?». Это правда, что архивы являются менее лакомыми целями, чем FedEx, Maersk, SF Muni, Роснефть, WPP, британская система здравоохранения NHS и другие недавние жертвы вирусов-вымогателей. Но неверно думать, что эти вирусы всегда нацелены на «доходные» системы. Например, некая страна может счесть уничтожение архива другой страны подходящим способом выразить своё недовольство.

Как и в случае форм вредоносного ПО, заражение вирусами-вымогателями происходит не только нацеленно с помощью соответствующих средств, таких, как фишинговые письма, но и «наудачу» многими иными способами, включая веб-атаки посредством автоматически исполняемых программ, вредоносную рекламу, скомпрометированные системные обновления, а в случае WannaCry – через сетевую уязвимость. А с тех пор, как вредоносные программы начали использовать уязвимости из огромной коллекции АНБ (NSA), эти вирусы стали исключительно заразными. Стоит ему проникнуть в сеть, он, скорее всего, будет распространяться очень быстро.

Способы защиты

Рассмотрим теперь различные методы хранения данных с тем, чтобы оценить, насколько хорошо они защищают от криптовымогательства и связанных с ним угроз.

Хранение единственного экземпляра

Начнем с предположения о том, что в архиве в файловой системе на диске имеется единственная копия контента. Чтобы увидеть, что это небезопасно, нам не нужно поминать вирусы-вымогатели. Отказ диска будет означать утрату всего архива;  порча битов записанной информации, задевшая файл и/или его хеш, приведет к повреждению этого файла.

Зеркалирование диска

Одни из способов защиты данных -  выполнение каждой операции записи на двух одинаковых дисках, являющихся «зеркальными копиями» друг друга. В случае отказа одного диска, данные могут быть прочитаны с другого.

Однако когда один из дисков выходит из строя, данные больше не будут защищены до тех пор, пока система не будет отремонтирована. Безопасность данных зависит от того, заметит ли оператор отказ, заменит ли он неисправный диск и скопирует ли он данные с хорошего диска на диск, который заменит неисправный, до того, как произойдёт сбой хорошего диска.

Для хорошо администрируемых систем среднее время до выхода из строя диска велико по сравнению с периодами времени, в течение которых операторы налаживают систему, поэтому, если диски выходят из строя случайно и независимо друг от друга, то маловероятно, что с «хорошим» диском случится сбой во время ремонтно-восстановительных работ. Но увы, немалый практический опыт показывает, что существует существенная корреляция отказов. Например, повышенные температуры, вызванные отказом системы охлаждения, может привести к одновременному отказу дисков.

Зеркалирование диска не защищает от криптовымогательства; команды записи, используемые вредоносной программой для шифрования данных, попадают в обе половины зеркала.

Резервирование файловой системы

Другим распространенным методом является синхронизация мастер-копии с подчиненной копией, располагающейся в другой файловой системе на другом диске. В случае отказа мастер-копии, система может перейти на резервный режим, объявив подчиненное устройство новой мастер-копией и заставив оператора (в конечном итоге) создать новую подчиненную копию, с которой она может быть синхронизирована.

Хотя в этом методе вроде бы задействованы две файловые системы, однако процесс синхронизации обеспечивает быстрое распространение порчи мастер-копии (или шифрования, в случае вируса-вымогателя) на подчиненной устройство. Таким образом, данный подход не защищает ни от криптовымогательства, ни от деградации битов записанной информации. Кроме того, поскольку как основная, так и подчиненная файловые системы видны (и доступны на запись) одной и той же информационной системе, то в случае её компрометации они обе будут под угрозой.

Сетевое резервирование

Существует два способа резервного копирования данных по сети в отдельную систему, активный (push) и пассивный (pull). В первом случае данные записываются в сетевую файловую систему самой резервируемой системы. Это эквивалентно резервному копированию в локальную файловую систему. Вирус-вымогатель может писать, и, соответственно, шифровать данные в сетевой файловой системе.

Пассивный вариант резервного копирования (pull) лучше. Удаленная система имеет доступ на чтение к резервируемой системе, которая не имеет права на запись в сетевую файловую систему. Вредоносное ПО не сможет сразу же зашифровать резервную копию, однако процесс pull-синхронизации в конечном итоге перезапишет резервную копию зашифрованными данными, если его вовремя не отключить.

У зеркалирования и у резервного копирования коэффициент репликации равен двум; они потребляют вдвое больше ресурсов хранения, чем хранение единственного экземпляра.

(Окончание следует, см. http://rusrim.blogspot.ru/2017/08/2_22.html )

Дэвид Розенталь (David Rosenthal)

Источник: DSHR's Blog
http://blog.dshr.org/2017/07/archive-vs-ransomware.html